DHT22 + ESP32: Come trasformare un semplice sensore in una “smart zone”

1️⃣ Materiale necessario

ElementoQuantitàNote
ESP32 (es. esp32dev o nodemcu‑32s)1Assicurati di avere i driver installati sul PC.
DHT22 (temperatura + umidità)1Più preciso del DHT11.
Resistor 10 kΩ1Pull‑up per il pin DATA.
Condensatore 100 nF (opzionale)1Filtra eventuali rumori sulla linea di alimentazione.
Cavi jumperVariPer collegamenti in breadboard o direttamente ai pin.

2️⃣ Schema di collegamento

🔌 DHT22 → ESP32

DTH22ESP32Commento
VCC3V3Alimentazione a 3,3 V (compatibile con ESP32).
GNDGNDTerra comune.
DATAGPIO4Pin digitale libero; scegli un altro se preferisci.

Pull‑up: collega il resistore 10 kΩ tra VCC e il pin DATA per stabilizzare la linea.
Condensatore (opzionale): posizionalo vicino al DHT22, dal GND a VCC.


3️⃣ Configurazione ESPHome (YAML)

esphome:
  name: dth22_esp32
  platform: ESP32
  board: esp32dev   # cambia se usi un altro modello

wifi:
  ssid: "NOME_Rete"
  password: "PASSWORD"

api:
ota:

logger:

sensor:
  - platform: dht
    pin: GPIO4          # stesso pin usato nel collegamento
    temperature:
      name: "Temperatura DTH22"
      unit_of_measurement: °C
      accuracy_decimals: 1
    humidity:
      name: "Umidità DTH22"
      unit_of_measurement: "%"
      accuracy_decimals: 0
    update_interval: 60s   # lettura ogni minuto

Come procedere

  1. Crea un nuovo file dth22_esp32.yaml nella cartella ESPHome del tuo progetto.
  2. Inserisci le tue credenziali Wi‑Fi al posto di NOME_Rete e PASSWORD.
  3. Carica il firmware: esphome run dth22_esp32.yaml.

4️⃣ Visualizzare i dati in tempo reale

Una volta che l’ESP32 sta inviando le letture, puoi mostrarle ovunque tu voglia:

  • Home Assistant: aggiungi un sensore via API o MQTT.

5️⃣ Consigli pratici

ProblemaSoluzione
Letture errateVerifica la connessione GND; senza terra condivisa il sensore non funziona correttamente.
Rumore di lineaAggiungi un condensatore da 100 nF tra VCC e GND vicino al DHT22.
Pin occupatoSe GPIO4 è già in uso, scegli un altro pin digitale libero (ad es. GPIO5).

🎉 Conclusioni

Con pochi componenti, qualche riga di YAML e la potenza dell’ESP32, hai trasformato un semplice sensore DHT22 in una fonte affidabile di dati ambientali. Ora puoi monitorare temperatura e umidità ovunque tu voglia – dalla tua cucina al tuo laboratorio IoT!
🔍 Verificare Record DNS con Bash: Script Pratico per Admin Reti

In ambienti aziendali o laboratori, è fondamentale sapere se i propri record DNS (A, MX, PTR, SRV…) sono correttamente configurati e risolvibili. Ecco uno script in Bash che permette di eseguire questa verifica in modo semplice, elegante e documentato — con output in un file di log.

🧪 Cos’è questo script?

Un semplice tool scritto in Bash che:

  • interroga una lista personalizzata di record DNS
  • gestisce diversi tipi (A, MX, PTR, SRV)
  • salva i risultati in un file di log con timestamp
  • usa dig per ottenere le risposte dal server DNS specificato

📜 Il codice

#!/bin/bash

# 🔧 Configura IP del tuo DNS server (es. Unbound locale)
DNS_SERVER="192.168.3.123"

SCRIPT_DIR="$(cd "$(dirname "$0")" && pwd)"
LOGFILE="$SCRIPT_DIR/dnscheck.log"

# 🧹 Pulizia del log: ogni esecuzione parte da zero
> "$LOGFILE"

DATE=$(date '+%Y-%m-%d %H:%M:%S')
echo "🔍 DNS Check — $DATE" >> "$LOGFILE"
echo "==========================" >> "$LOGFILE"

# 📋 Lista dei record da interrogare: nome,tipo
RECORDS=$(cat <<EOF
smtp.internal2.lan,A
internal2.lan,MX
192.168.3.83,PTR
_ldap._tcp.internal2.lan,SRV
_kerberos._tcp.internal2.lan,SRV
_kerberos._udp.internal2.lan,SRV
_ldap._tcp.gc._msdcs.internal2.lan,SRV
ns8.internal.lan,A
internal.lan,MX
192.168.3.76,PTR
dc1.ad.internal.lan,A
_ldap._tcp.internal.lan,SRV
_kerberos._tcp.internal.lan,SRV
_kerberos._udp.internal.lan,SRV
_ldap._tcp.gc._msdcs.internal.lan,SRV
EOF
)

# 🔄 Loop per interrogare ogni record e verificare risposta
IFS=$'\n'
for entry in $RECORDS; do
    NAME=$(echo "$entry" | cut -d',' -f1)
    TYPE=$(echo "$entry" | cut -d',' -f2)

    echo -ne "🔎 [$TYPE] $NAME... " >> "$LOGFILE"

    if [ "$TYPE" = "PTR" ]; then
        RESULT=$(dig -x "$NAME" @$DNS_SERVER +short)
    else
        RESULT=$(dig "$NAME" "$TYPE" @$DNS_SERVER +short)
    fi

    if [ -z "$RESULT" ]; then
        echo "❌ Nessuna risposta" >> "$LOGFILE"
    else
        echo "$RESULT" >> "$LOGFILE"
    fi
done

echo -e "✅ Fine verifica\n" >> "$LOGFILE"

🛡️ Come usarlo

  1. Imposta il server DNS in DNS_SERVER (es. 192.168.3.123).
  2. Personalizza la lista RECORDS con i nomi e tipi che vuoi controllare.
  3. Salva lo script come dnscheck.sh, rendilo eseguibile (chmod +x dnscheck.sh) ed eseguilo.
  4. I risultati verranno salvati in dnscheck.log nella stessa directory.

Replica di VM su Proxmox: Guida Tecnica Avanzata con Gestione dei Nodi

Questo articolo approfondisce la configurazione della replica di macchine virtuali (VM) su Proxmox VE, esplorando i requisiti tecnici, le opzioni di configurazione e le best practice per garantire una replica affidabile e performante. Include anche una guida dettagliata sulla gestione dei nodi Proxmox per ottimizzare il processo di replica.

🚀 Introduzione alla Replica di VM

La replica di VM è una tecnica cruciale per la disaster recovery, il backup e la migrazione di carichi di lavoro. Permette di creare copie delle VM su un’altra istanza Proxmox, garantendo la continuità operativa in caso di guasti hardware, disastri naturali o aggiornamenti del sistema. Proxmox VE offre diverse opzioni per la replica, tra cui l’utilizzo di strumenti open-source come zfs send/receive e soluzioni commerciali. In questo articolo ci concentreremo sull’implementazione della replica tramite zfs send/receive, che offre flessibilità e controllo.

Requisiti Tecnici Fondamentali:

  • Proxmox VE Versioni Compatibili: Assicurati di utilizzare una versione di Proxmox VE che supporti la funzionalità di replica. Generalmente, le versioni più recenti offrono il supporto migliore e le ultime ottimizzazioni.
  • Storage ZFS: La replica di VM su Proxmox si basa sul file system ZFS. È fondamentale che sia la VM sorgente che quella di destinazione utilizzino un pool ZFS per lo storage.
  • Rete: Una connessione di rete stabile e ad alta velocità tra i nodi Proxmox è essenziale per garantire tempi di replica ragionevoli. Considera l’utilizzo di una rete dedicata o di una connessione VPN per massimizzare le prestazioni.
  • Spazio di Storage: La replica richiede spazio sufficiente sul pool ZFS di destinazione per ospitare le copie delle VM. Calcola lo spazio necessario in base alla dimensione delle VM e al numero di repliche desiderate.
  • Accesso SSH: È necessario un accesso SSH sicuro tra i nodi Proxmox per consentire la comunicazione e l’esecuzione dei comandi di replica.
  • Permessi: L’utente che esegue i comandi di replica deve avere i permessi necessari per accedere ai pool ZFS e alle VM coinvolte.

Gestione dei Nodi Proxmox: Un Elemento Chiave per la Replica

Una corretta gestione dei nodi Proxmox è fondamentale per garantire una replica efficiente e affidabile. Ecco alcuni aspetti chiave:

  • Monitoraggio delle Risorse: Monitora costantemente l’utilizzo di CPU, RAM e disco su ciascun nodo. Un carico eccessivo può influire negativamente sulle prestazioni della replica. Utilizza strumenti come il pannello di controllo Proxmox o sistemi di monitoraggio esterni (Prometheus, Grafana) per tenere sotto controllo le risorse.
  • Aggiornamenti: Mantieni i nodi Proxmox aggiornati con le ultime patch di sicurezza e miglioramenti. Gli aggiornamenti possono correggere bug che potrebbero influire sulla replica.
  • Networking: Configura correttamente la rete per garantire una comunicazione stabile tra i nodi. Valuta l’utilizzo di VLAN per segmentare il traffico di replica e migliorare la sicurezza.
  • Storage: Assicurati che i pool ZFS siano configurati correttamente e che abbiano spazio sufficiente. Considera l’utilizzo di RAID Z per la ridondanza dei dati e la protezione contro i guasti hardware.
  • Sicurezza: Implementa misure di sicurezza per proteggere i nodi Proxmox da accessi non autorizzati. Utilizza password complesse, autenticazione a due fattori e firewall.

Configurazione Dettagliata: Passaggi Tecnici

  1. Creazione del Pool ZFS di Destinazione:
    • Se non esiste già, crea un pool ZFS sul nodo Proxmox di destinazione per ospitare le copie delle VM.
    • Esempio: zpool create -f -o ashift=12 -o autotrim=on targetpool
  2. Configurazione del Nodo di Destinazione:
    • Assicurati che il nodo di destinazione abbia sufficiente spazio su disco e risorse (CPU, RAM) per ospitare le VM replicate.
    • Verifica che il nodo di destinazione sia raggiungibile tramite SSH dal nodo sorgente.
  3. Creazione degli Snapshot ZFS:
    • Crea uno snapshot del pool ZFS della VM sorgente. Questo snapshot rappresenta lo stato della VM al momento della replica.
    • Esempio: zfs snapshot -r vm-sorgente@backup
  4. Invio dello Snapshot:
    • Utilizza il comando zfs send per inviare lo snapshot al nodo di destinazione.
    • Esempio: zfs send vm-sorgente@backup | ssh utente@proxmox-destinazione zfs receive -F targetpool
  5. Ricezione dello Snapshot:
    • Sul nodo di destinazione, utilizza il comando zfs receive per ricevere lo snapshot e creare una copia della VM.
    • Esempio: zfs receive -F targetpool vm-sorgente@backup
  6. Creazione della VM Replicata:
    • Dopo aver ricevuto lo snapshot, puoi creare una nuova VM sul nodo di destinazione utilizzando il pool ZFS.
    • Assicurati che la VM abbia le stesse impostazioni di configurazione della VM sorgente (CPU, RAM, rete).

Opzioni Avanzate di Configurazione:

  • Replica Incrementale: Per ridurre il tempo di replica e l’utilizzo della larghezza di banda, puoi configurare la replica incrementale. Invece di inviare l’intero snapshot ad ogni replica, vengono inviati solo i blocchi modificati.
  • Replica Asincrona vs. Sincrona: La replica può essere configurata come asincrona o sincrona. La replica asincrona offre prestazioni migliori, ma comporta un rischio maggiore di perdita di dati in caso di guasto del nodo sorgente. La replica sincrona garantisce la coerenza dei dati, ma può influire sulle prestazioni.
  • Crittografia: Puoi crittografare i dati durante la replica per proteggerli da accessi non autorizzati. Utilizza strumenti di crittografia come gpg o OpenSSL per crittografare i dati prima di inviarli.
  • Monitoraggio: Implementa un sistema di monitoraggio per tenere traccia dello stato della replica e rilevare eventuali errori. Puoi utilizzare strumenti come Prometheus o Grafana per visualizzare i dati di monitoraggio.

Best Practices:

  • Testa la Replica Regolarmente: Esegui test di replica periodici per verificare che il processo funzioni correttamente e che i dati siano replicati in modo accurato.
  • Valuta la Larghezza di Banda: Monitora l’utilizzo della larghezza di banda durante la replica e adatta le impostazioni di configurazione per ottimizzare le prestazioni.
  • Utilizza una Rete Dedicata: Se possibile, utilizza una rete dedicata per la replica per ridurre il rischio di interferenze e migliorare l’affidabilità.
  • Documenta la Configurazione: Documenta accuratamente la configurazione della replica, inclusi i parametri utilizzati e le impostazioni di monitoraggio.

Risoluzione dei Problemi Comuni:

  • Errori di Permesso: Verifica che l’utente utilizzato per la replica abbia i permessi necessari per accedere ai pool ZFS e alle VM.
  • Problemi di Rete: Verifica la connettività di rete tra i nodi Proxmox.
  • Spazio su Disco Insufficiente: Assicurati che il pool ZFS di destinazione abbia spazio sufficiente per ospitare le copie delle VM.
  • Errori di Snapshot: Verifica che lo snapshot sia stato creato correttamente e che non contenga errori.

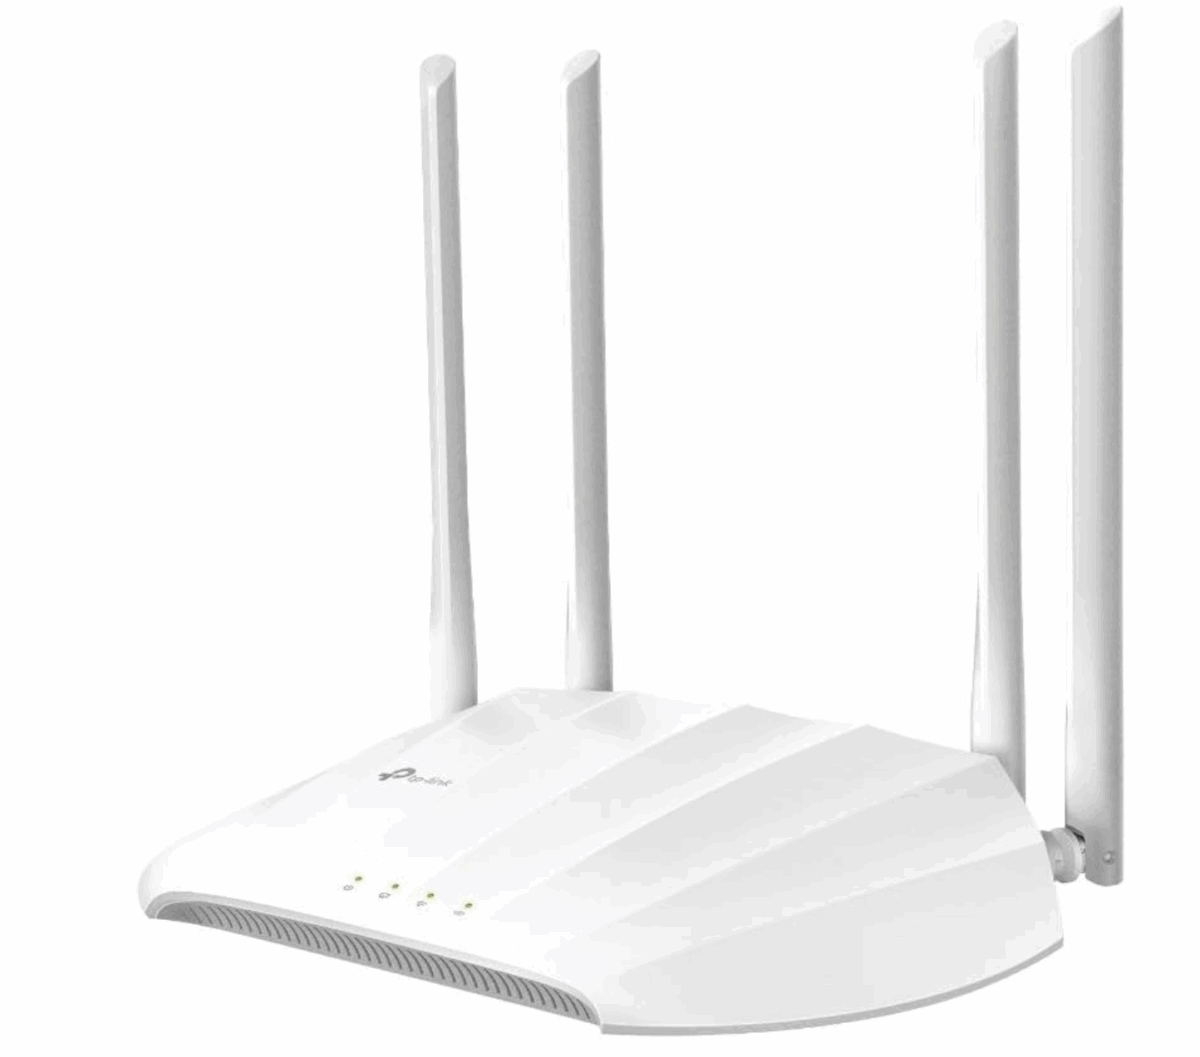
Il mio nuovo Access Point: un upgrade per la mia rete Wi-Fi! (Recensione TL-WA1201)

Ciao a tutti gli appassionati di tecnologia! 👋 Oggi voglio condividere con voi la mia esperienza con un access point che mi ha davvero semplificato la vita: il TL-WA1201, un access point Wi-Fi AC1200 di TP-Link. Se siete alla ricerca di un modo semplice ed efficace per espandere la copertura della vostra rete domestica o aziendale, questo potrebbe essere il prodotto che fa per voi.

Ho sempre avuto un po’ di problemi con la copertura del Wi-Fi in alcune zone della casa, soprattutto ai piani più distanti dal router principale. 😩 Era frustrante! Ho provato diverse soluzioni, ma nessuna mi soddisfaceva completamente. Ho scoperto che un access point poteva essere la risposta, e dopo aver valutato diverse opzioni, ho optato per il TL-WA1201.

Cosa mi ha colpito? Ecco le caratteristiche principali:

  • Wi-Fi AC1200: Velocità che fa la differenza! 🚀 Il TL-WA1201 supporta lo standard Wi-Fi 802.11ac, con una velocità teorica fino a 1200 Mbps. Questo significa che potrete godere di una navigazione più fluida, streaming video senza buffering e download più veloci. La combinazione di bande a 2.4 GHz (fino a 300 Mbps) e a 5 GHz (fino a 900 Mbps) offre flessibilità per adattarsi alle diverse esigenze dei vostri dispositivi. Ideale per chi guarda film in streaming, gioca online o scarica file di grandi dimensioni. 😍
  • MU-MIMO e Beamforming: Un segnale più intelligente! 🤩 Queste tecnologie sono davvero interessanti. MU-MIMO (Multi-User, Multiple Input, Multiple Output) permette all’access point di comunicare con più dispositivi contemporaneamente, migliorando l’efficienza della rete. Immaginate di avere diversi smartphone e tablet connessi allo stesso tempo: con MU-MIMO, ognuno riceve il proprio flusso di dati senza rallentamenti. Il Beamforming concentra il segnale Wi-Fi verso i dispositivi connessi, migliorando la stabilità e la portata del segnale. In pratica, il dispositivo riceve un segnale più forte e stabile, anche a distanze maggiori.
  • Porta LAN Gigabit: Connessioni cablate veloci e affidabili 💪 La porta LAN 10/100/1000 Mbps è ottima per collegare dispositivi cablati come computer desktop, console di gioco o smart TV. La velocità Gigabit garantisce una connessione stabile e veloce per attività che richiedono un’alta larghezza di banda, come il trasferimento di file o l’utilizzo di servizi cloud.
  • Alimentazione Passive PoE: Installazione semplificata 😌 Un dettaglio che ho trovato molto utile è la possibilità di alimentarlo tramite Passive PoE. Questo significa che posso alimentare l’access point attraverso un alimentatore PoE o un injector PoE, semplificando l’installazione e riducendo la necessità di prese di corrente aggiuntive. Perfetto per installazioni in luoghi dove non ci sono prese a portata di mano!
  • Modalità Versatili: Adatto a diverse esigenze 💡 Il TL-WA1201 può essere utilizzato in diverse modalità:
    • Access Point: Per estendere la copertura del Wi-Fi esistente. Semplicemente lo colleghi al tuo router principale tramite cavo Ethernet e crea una rete Wi-Fi aggiuntiva.
    • Range Extender: Per ampliare il segnale Wi-Fi in aree dove la copertura è debole. Funziona come un ripetitore, ricevendo il segnale dal tuo router e ritrasmettendolo.
    • Client: Per connettersi a una rete esistente tramite cavo Ethernet. Utile per collegare dispositivi che non hanno il Wi-Fi o per accedere a reti con protocolli specifici.
  • Supporto Multi-SSID: Rete più organizzata! La possibilità di creare più reti Wi-Fi (SSID) con nomi diversi è un ottimo modo per separare i dispositivi e proteggere la vostra rete. Potete, ad esempio, avere una rete per gli ospiti e un’altra per i vostri dispositivi personali.

Ma la vera prova è stata quando l’ho utilizzato come repeater wireless! Ho configurato il TL-WA1201 per estendere la copertura del mio router principale, creando una sorta di rete “a ponte” su una distanza di circa 250 metri. Ho utilizzato un altro TL-WA1201 come “master” e questo come repeater, entrambi con lo stesso standard AC1200. E il risultato è stato sorprendente! Ho notato un miglioramento significativo del segnale in una zona che prima era completamente “morta”. 🎉 La connessione è stabile e ho potuto finalmente guardare video in streaming senza interruzioni. 🥳

🧼 Pulizia Kernel in Proxmox VE: Guida Pratica ed Efficace

Quando si gestiscono host Proxmox VE, uno degli aspetti spesso trascurati è la pulizia dei kernel non più utilizzati. Col tempo, l’accumulo di kernel obsoleti può occupare spazio prezioso nella partizione EFI e rendere meno chiaro il comportamento del bootloader.

In questo articolo ti mostro passo-passo come rimuovere i kernel residui, liberare spazio, e garantire un boot pulito e affidabile.

📌 Step 1: Verifica dei kernel installati

Il primo comando ci aiuta a elencare tutti i pacchetti legati al kernel installati o rimossi:

dpkg -l | grep pve-kernel

🔍 Risultato tipico:

  • I pacchetti “ii” sono installati
  • I pacchetti “rc” sono stati rimossi ma lasciano configurazioni residue

🧹 Rimozione dei kernel obsoleti

1. Rimozione diretta (esempio) :

bash

apt remove pve-kernel-5.13.19-2-pve pve-kernel-5.15.83-1-pve \
            pve-kernel-5.4.106-1-pve pve-kernel-5.4.128-1-pve \
            pve-kernel-5.4

2. Pulizia automatica:

bash

apt autoremove

🧹 Step 2: Rimozione dei kernel residui (rc)

Qui viene il cuore della pulizia. Con questo comando, eliminiamo ogni kernel in stato rc:

dpkg -l | awk '/pve-kernel/ && $1 == "rc" {print $2}' | xargs apt purge -y

💡 Cosa fa:

  • Cerca nei pacchetti pve-kernel con stato rc
  • Estrae il nome del pacchetto
  • Lo passa a apt purge per rimuoverlo completamente

📦 Risultato: kernel obsoleti rimossi e configurazioni pulite

🔁 Step 3: Aggiornamento del bootloader

Dopo la rimozione dei kernel, è fondamentale aggiornare la partizione EFI:

bash

proxmox-boot-tool refresh

🎯 Questo comando:

  • Rigenera i file di boot (vmlinuz, initrd, etc.)
  • Rimuove voci obsolete nel bootloader
  • Imposta il kernel attivo come default
  • Evita problemi di boot al riavvio

✅ Risultato Finale

  • Spazio su disco recuperato 🧽
  • Boot più veloce e affidabile 🚀
  • Sistema pulito e leggibile 🔍
  • Niente più confusione su quale kernel viene avviato

Altre soluzioni :

bash -c "$(curl -fsSL https://git.community-scripts.org/community-scripts/ProxmoxVE/raw/branch/main/tools/pve/kernel-clean.sh)"

OFFGRID

Configuratore Off-Grid – Reattivo al 100%

Configuratore Off-Grid

Pannelli
→
Regolatore
→
Batteria
→
Inverter
→
Carichi

Disattivazione AUTH “STRONG”

Ecco la procedura per disattivare la strong auth (tls)

runagent -m samba1 podman exec -it samba-dc bash

Disattivare l’Autenticazione Forte (Strong Auth) su NethServer 8: Guida Passo-Passo

Attenzione: Questa procedura disabilita un meccanismo di sicurezza critico. Valuta i rischi prima di procedere! Compatibile solo con client Samba legacy senza supporto per Kerberos/TLS.

Procedura Tecnica (via Podman):

  1. Accedi al container Samba:runagent -m samba1 podman exec -it samba-dc bash
  2. Modifica il file di configurazione:echo 'ldap server require strong auth = no' >> /etc/samba/include.conf
  3. Riavvia Samba (senza riavvio completo del sistema):runagent -m samba1 systemctl --user restart samba-dc1

Spiegazione Dettagliata:

  • podman exec -it samba-dc bash: Esegue un terminale interattivo nel container Samba (basato su Samba4 ma compatibile con impostazioni legacy).
  • echo '...' >> /etc/samba/include.conf: Aggiunge la direttiva di disattivazione all’inclusione globale del file di configurazione Samba.
  • runagent -m samba1 systemctl --user restart samba-dc: Riavvia solo i servizi Samba (SMB e NetBIOS) senza interrompere altri servizi NethServer.

Verifica:

  1. Controlla il file modificato:cat /etc/samba/include.conf | grep 'require strong auth'
  2. Testa l’accesso con un client Samba legacy (es: Windows XP) senza Kerberos attivo.

Rischi:

  • Espone il server a attacchi di tipo “man-in-the-middle” su reti non sicure.
  • Incompatibile con standard moderni (Kerberos/TLS obbligatorio per conformità).
    Alternativa Sicura: Abilita LDAP e Kerberos tramite NethServer GUI senza disabilitare strong auth!

Comando Unico da Eseguire su Terminale NethServer:

podman exec -it samba-dc bash -c "echo 'ldap server require strong auth = no' >> /etc/samba/include.conf && runagent -m samba1 systemctl --user restart samba-dc

Backup Consigliato: Salva il file /etc/samba/smb.conf originale prima di procedere!

XigmaNAS: La Soluzione Completa per il Tuo Network Attached Storage 🤩

Introduzione:

Se stai cercando una soluzione affidabile e versatile per il tuo Network Attached Storage (NAS), XigmaNAS potrebbe essere proprio quello che fa per te! 😉 Basato su FreeBSD, XigmaNAS è progettato per offrire una vasta gamma di funzionalità di archiviazione e rete. In questo articolo, esploreremo le caratteristiche principali di XigmaNAS e come può aiutarti a gestire i tuoi dati in modo efficiente, garantendo sicurezza e prestazioni ottimali. Preparati a scoprire un NAS che semplifica la tua vita digitale! 🚀

Caratteristiche Principali di XigmaNAS:

  • Compatibilità Hardware: 🤝 Flessibilità senza pari! XigmaNAS può essere installato su qualsiasi piattaforma x64, offrendo flessibilità e adattabilità a diverse configurazioni hardware. Che tu abbia un vecchio PC inutilizzato o una macchina dedicata, XigmaNAS si adatta!
  • Servizi Integrati: 🥳 Condivisione e Sicurezza a portata di mano! XigmaNAS include una suite completa di servizi integrati, tra cui Samba (per la condivisione con Windows), FTP (per trasferimenti file sicuri), NFS (per ambienti Unix/Linux), DLNA (per la trasmissione di contenuti multimediali al tuo TV), SSH (per l’accesso remoto sicuro), BitTorrent (per il download di file) e OpenVPN (per creare una VPN personalizzata). Condividi i tuoi file, trasmetti film e musica e crea reti private sicure con facilità!
  • File System ZFS: 🛡️ Proteggi i tuoi dati con la tecnologia avanzata! Una delle caratteristiche distintive di XigmaNAS è l’utilizzo del file system ZFS (OpenZFS). ZFS offre funzionalità avanzate come RAID a livello di software (per la protezione dei dati in caso di guasti del disco), crittografia AES-XTS (per proteggere i tuoi dati da accessi non autorizzati), checksumming end-to-end (per garantire l’integrità dei dati) e monitoraggio SMART (per prevenire guasti imminenti). ZFS è la chiave per una protezione e un’affidabilità dei dati senza pari! 💯
  • Configurazione e Gestione: ✨ Intuitivo e facile da usare! Grazie all’interfaccia web intuitiva, XigmaNAS permette di configurare facilmente vari servizi di rete e gestire l’archiviazione. Che tu sia un esperto o un principiante, troverai l’interfaccia user-friendly e facile da navigare. Niente più configurazioni complesse!
  • Supporto DNS Dinamico: 🌐 Accesso remoto senza problemi! XigmaNAS supporta la configurazione di DNS dinamico, facilitando l’accesso ai servizi NAS da remoto, anche se il tuo indirizzo IP cambia frequentemente. Dimentica i problemi di connessione quando sei fuori casa!

Configurazione e Personalizzazione:

  • Nome Host e Dominio: 🏷️ Personalizza il tuo NAS! Puoi impostare facilmente il nome del server e il dominio DNS attraverso l’interfaccia web di XigmaNAS. Questo ti permette di personalizzare il tuo NAS in base alle tue esigenze specifiche e renderlo unico!
  • Impostazioni DNS: ⚙️ Ottimizza la risoluzione dei nomi! XigmaNAS ti consente di configurare server DNS IPv4 e IPv6, garantendo una risoluzione dei nomi efficiente e affidabile.
  • WebGUI: 🔒 Accesso sicuro tramite HTTP/HTTPS! L’interfaccia WebGUI di XigmaNAS può essere accessibile e configurata tramite HTTP o HTTPS. Per una maggiore sicurezza, puoi configurare certificati SSL e chiavi private per proteggere le tue connessioni.
  • Impostazioni di Sicurezza: 🔐 Proteggi i tuoi dati! Oltre alla crittografia del file system, XigmaNAS offre varie impostazioni di sicurezza, tra cui la gestione dei certificati SSL e l’integrazione con NUT per la gestione di guasti elettrici.

Perché Scegliere XigmaNAS?

  • Affidabilità: 🌟 Stabile e pronto all’uso! Basato su FreeBSD, XigmaNAS è noto per la sua stabilità e affidabilità, rendendolo una scelta eccellente per la gestione dei dati a lungo termine.
  • Flessibilità: 🌈 Adattabile a ogni esigenza! Con il supporto per una vasta gamma di servizi e configurazioni hardware, XigmaNAS è una soluzione flessibile che può adattarsi a diverse esigenze.
  • Facilità d’Uso: 😊 Perfetto anche per i principianti! Grazie all’interfaccia web intuitiva, anche gli utenti meno esperti possono configurare e gestire un NAS con XigmaNAS senza difficoltà.
  • Comunità Attiva: 🤝 Supporto sempre a disposizione! XigmaNAS ha una comunità di utenti attiva e disponibile, pronta a fornire supporto e condividere esperienze. Questo ti assicura di avere sempre a disposizione risorse e consigli utili.

Perché Scegliere ZFS invece di iSCSI?

  • Integrità dei Dati: ✅ Protezione contro la corruzione! ZFS è progettato per garantire l’integrità dei dati con la sua funzione di checksumming end-to-end. Ciò significa che ZFS verifica e corregge automaticamente gli errori di dati, proteggendo i tuoi dati da corruzione e guasti hardware. iSCSI, d’altra parte, è un protocollo di rete utilizzato per trasportare comandi di storage su IP e non offre le stesse funzionalità di integrità dei dati.
  • Prestazioni: 🚀 Velocità e efficienza! ZFS offre prestazioni elevate grazie alla sua capacità di gestire grandi volumi di dati in modo efficiente. Supporta la compressione e la deduplicazione dei dati, riducendo lo spazio di archiviazione necessario e migliorando la velocità di accesso ai dati. iSCSI può introdurre overhead di rete e latenza, che possono influire sulle prestazioni in ambienti ad alta intensità di I/O.
  • Gestione dello Storage: 🛠️ Funzionalità avanzate a portata di click! ZFS include funzionalità avanzate di gestione dello storage, come il supporto per snapshot e clonazione. Queste funzionalità permettono di creare copie istantanee dei dati e di gestire versioni multiple dei file senza occupare spazio aggiuntivo. iSCSI fornisce accesso ai blocchi di storage a livello di rete, ma la gestione delle funzionalità avanzate dipende dal file system utilizzato sulla target iSCSI.
  • Facilità d’Uso: 💡 Configurazione intuitiva! La configurazione e la gestione di ZFS tramite l’interfaccia web di XigmaNAS sono intuitive e user-friendly. Gli utenti possono facilmente configurare pool di storage, impostare snapshot e monitorare l’integrità dei dati. La configurazione di iSCSI può essere più complessa, richiedendo la configurazione di target, iniziatori e LUN (Logical Unit Number) sulla rete.

Conclusione:

XigmaNAS rappresenta una soluzione potente e versatile per chiunque voglia creare un NAS affidabile e personalizzabile. Che tu stia cercando di condividere file, trasmettere contenuti multimediali o gestire una rete privata, XigmaNAS ha tutto ciò di cui hai bisogno. Prova XigmaNAS e scopri come può semplificare la gestione dei tuoi dati! 😉 Non te ne pentirai! 🎉

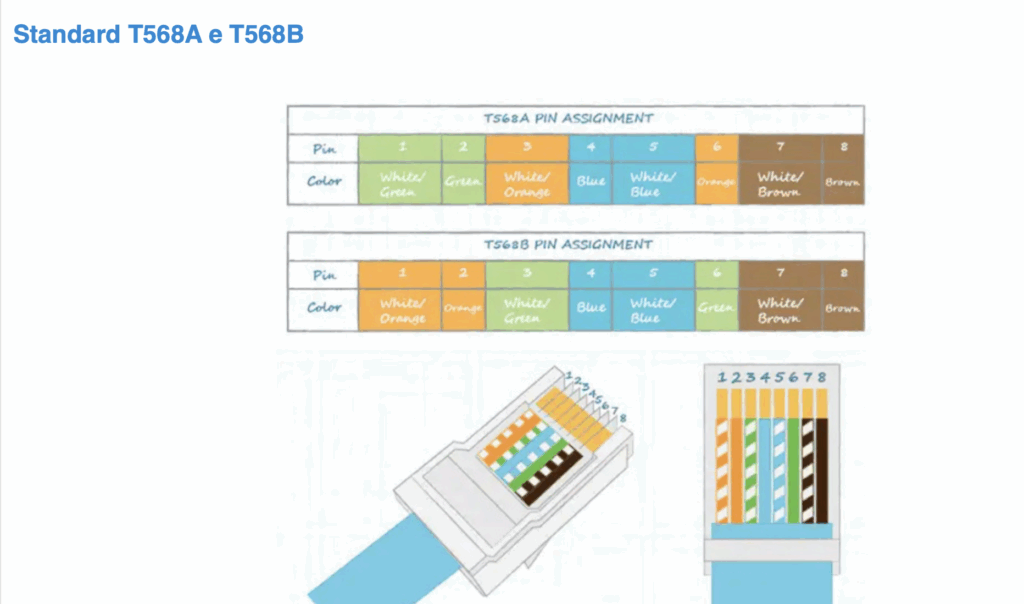
Cavo rj45 standard t568a-b

ntroduzione

Quando si crimpa un cavo di rete Ethernet, è essenziale seguire uno dei due standard principali: T568A e T568B. Questi standard definiscono l’ordine dei fili all’interno del connettore RJ45 e garantiscono una comunicazione corretta tra i dispositivi di rete. Sebbene entrambi supportino le stesse velocità e funzionalità, hanno alcune differenze che è importante conoscere.

Schema dei colori dei fili

Ecco il cablaggio per ciascuno degli standard:

✅ T568A

1 – Bianco/Verde
2 – Verde
3 – Bianco/Arancione
4 – Blu
5 – Bianco/Blu
6 – Arancione
7 – Bianco/Marrone
8 – Marrone

✅ T568B

1 – Bianco/Arancione
2 – Arancione
3 – Bianco/Verde
4 – Blu
5 – Bianco/Blu
6 – Verde
7 – Bianco/Marrone
8 – Marrone

Come si può vedere, la differenza principale è nella disposizione delle coppie Verde e Arancione. Il resto dei fili rimane identico in entrambi gli standard.

Differenze e utilizzo

✔️ T568A

  • Tradizionalmente utilizzato in infrastrutture governative e di telecomunicazioni.
  • Preferito in alcune normative perché offre una maggiore compatibilità con vecchi sistemi telefonici.

✔️ T568B

  • Standard più comune nelle reti domestiche e aziendali.
  • È considerato più universale e viene utilizzato dalla maggior parte dei produttori di hardware di rete.

Cavi Dritti vs. Cavi Incrociati

🔹 Cavo Dritto (Straight-through cable)

  • Entrambe le estremità crimpate seguendo lo stesso standard (T568A-A o T568B-B).
  • Usato per collegare dispositivi differenti (es. PC a Switch).

🔹 Cavo Incrociato (Crossover cable)

  • Una estremità con T568A e l’altra con T568B.
  • Storicamente utilizzato per collegare direttamente due dispositivi simili (PC-PC) senza switch o router intermedi.

Oggi, grazie agli switch moderni con Auto-MDI/MDIX, i cavi incrociati non sono più necessari perché i dispositivi regolano automaticamente la configurazione.

Quale standard usare?

Se stai creando un nuovo cavo per una rete esistente, segui lo stesso standard già utilizzato per garantire la compatibilità. Se invece devi crimpare un cavo ex novo per una rete domestica o aziendale, T568B è generalmente la scelta migliore, poiché è il più diffuso.

Conclusione

Gli standard T568A e T568B garantiscono connessioni Ethernet affidabili e performanti. La differenza principale riguarda la disposizione delle coppie, ma entrambi supportano le stesse funzionalità. Se vuoi creare cavi Ethernet per una rete, seguire lo standard corretto ti aiuterà a evitare problemi di connettività e garantire prestazioni ottimali.

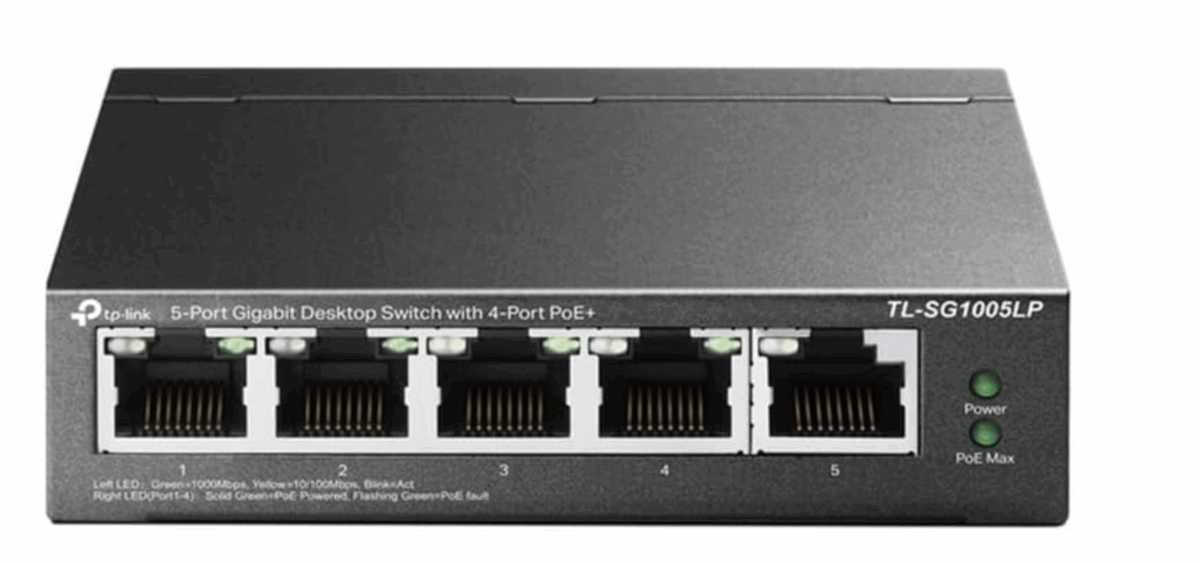
Finalmente uno Switch Gigabit che semplifica la mia rete! (Recensione TP-Link TL-SG1005LP)

Ciao a tutti gli appassionati di tecnologia! 👋 Oggi voglio parlarvi di uno switch Gigabit che ha reso la gestione della mia rete domestica molto più semplice: il TP-Link TL-SG1005LP. Se siete alla ricerca di uno switch affidabile, facile da usare e con funzionalità avanzate, questo potrebbe essere il prodotto giusto per voi.

Ho sempre avuto un po’ di difficoltà a gestire la rete in casa, soprattutto con l’aumento del numero di dispositivi connessi. 😩 Era un vero caos! Cavi ovunque, problemi di velocità e difficoltà a prioritizzare il traffico. Ho cercato una soluzione che mi permettesse di semplificare la gestione e migliorare le prestazioni della rete, e il TL-SG1005LP si è rivelato un’ottima scelta.

Cosa mi ha colpito? Ecco le caratteristiche principali:

  • Switch Gigabit: Velocità che fa la differenza! 🚀 Questo switch offre 5 porte RJ45 Gigabit (10/100/1000 Mbps), il che significa che potrete godere di una connessione ultraveloce per tutti i vostri dispositivi. Ideale per computer desktop, console di gioco, server NAS e altri dispositivi che richiedono una larghezza di banda elevata. Dimenticatevi dei rallentamenti e dei tempi di caricamento lunghi! 😍
  • 4 Porte PoE+: Alimentazione e dati su un solo cavo 💪 Una delle caratteristiche che ho apprezzato di più è la presenza di 4 porte PoE+ (Power over Ethernet). Questo significa che posso alimentare dispositivi come IP camera, telefoni IP o access point direttamente tramite il cavo Ethernet, eliminando la necessità di alimentatori separati. Il power budget fino a 30W per porta PoE+ e un totale di 40W garantiscono l’alimentazione di diversi dispositivi.
  • QoS (Quality of Service): Priorità al traffico importante 💡 La funzionalità QoS è fondamentale per garantire le prestazioni delle applicazioni tempo-sensibili come streaming video, VoIP e giochi online. Con 802.1p/DSCP QoS, posso prioritizzare il traffico in base alle mie esigenze, assicurandomi che le applicazioni più importanti abbiano sempre la larghezza di banda necessaria.
  • Priority Mode: Gestione ancora più precisa 🤩 La modalità Priority permette di impostare la priorità sulle porte 1-2, garantendo una connessione ottimale per applicazioni che richiedono una latenza minima. Perfetto per server VoIP o altri dispositivi che necessitano di una connessione stabile e veloce.
  • Installazione Plug and Play: Nessuna configurazione complessa 😌 La configurazione è semplicissima! Basta collegare lo switch alla rete e i dispositivi, e grazie alla modalità Plug and Play non è necessaria alcuna configurazione. Un vero sollievo per chi, come me, non ha dimestichezza con le configurazioni complesse.
  • Compatibilità Omada EAP225: Un dettaglio importante! Voglio sottolineare che questo TP-Link TL-SG1005LP è completamente compatibile con gli access point Omada EAP225. A differenza del modello da 5 porte (TL-SG1005P), non presenta problemi di link a 1Gb, permettendo una perfetta integrazione con il sistema Omada.

In definitiva, il TL-SG1005LP è uno switch Gigabit affidabile e facile da usare che ha semplificato la gestione della mia rete. È un ottimo investimento per chi cerca uno switch performante, con funzionalità avanzate e una configurazione semplice.